
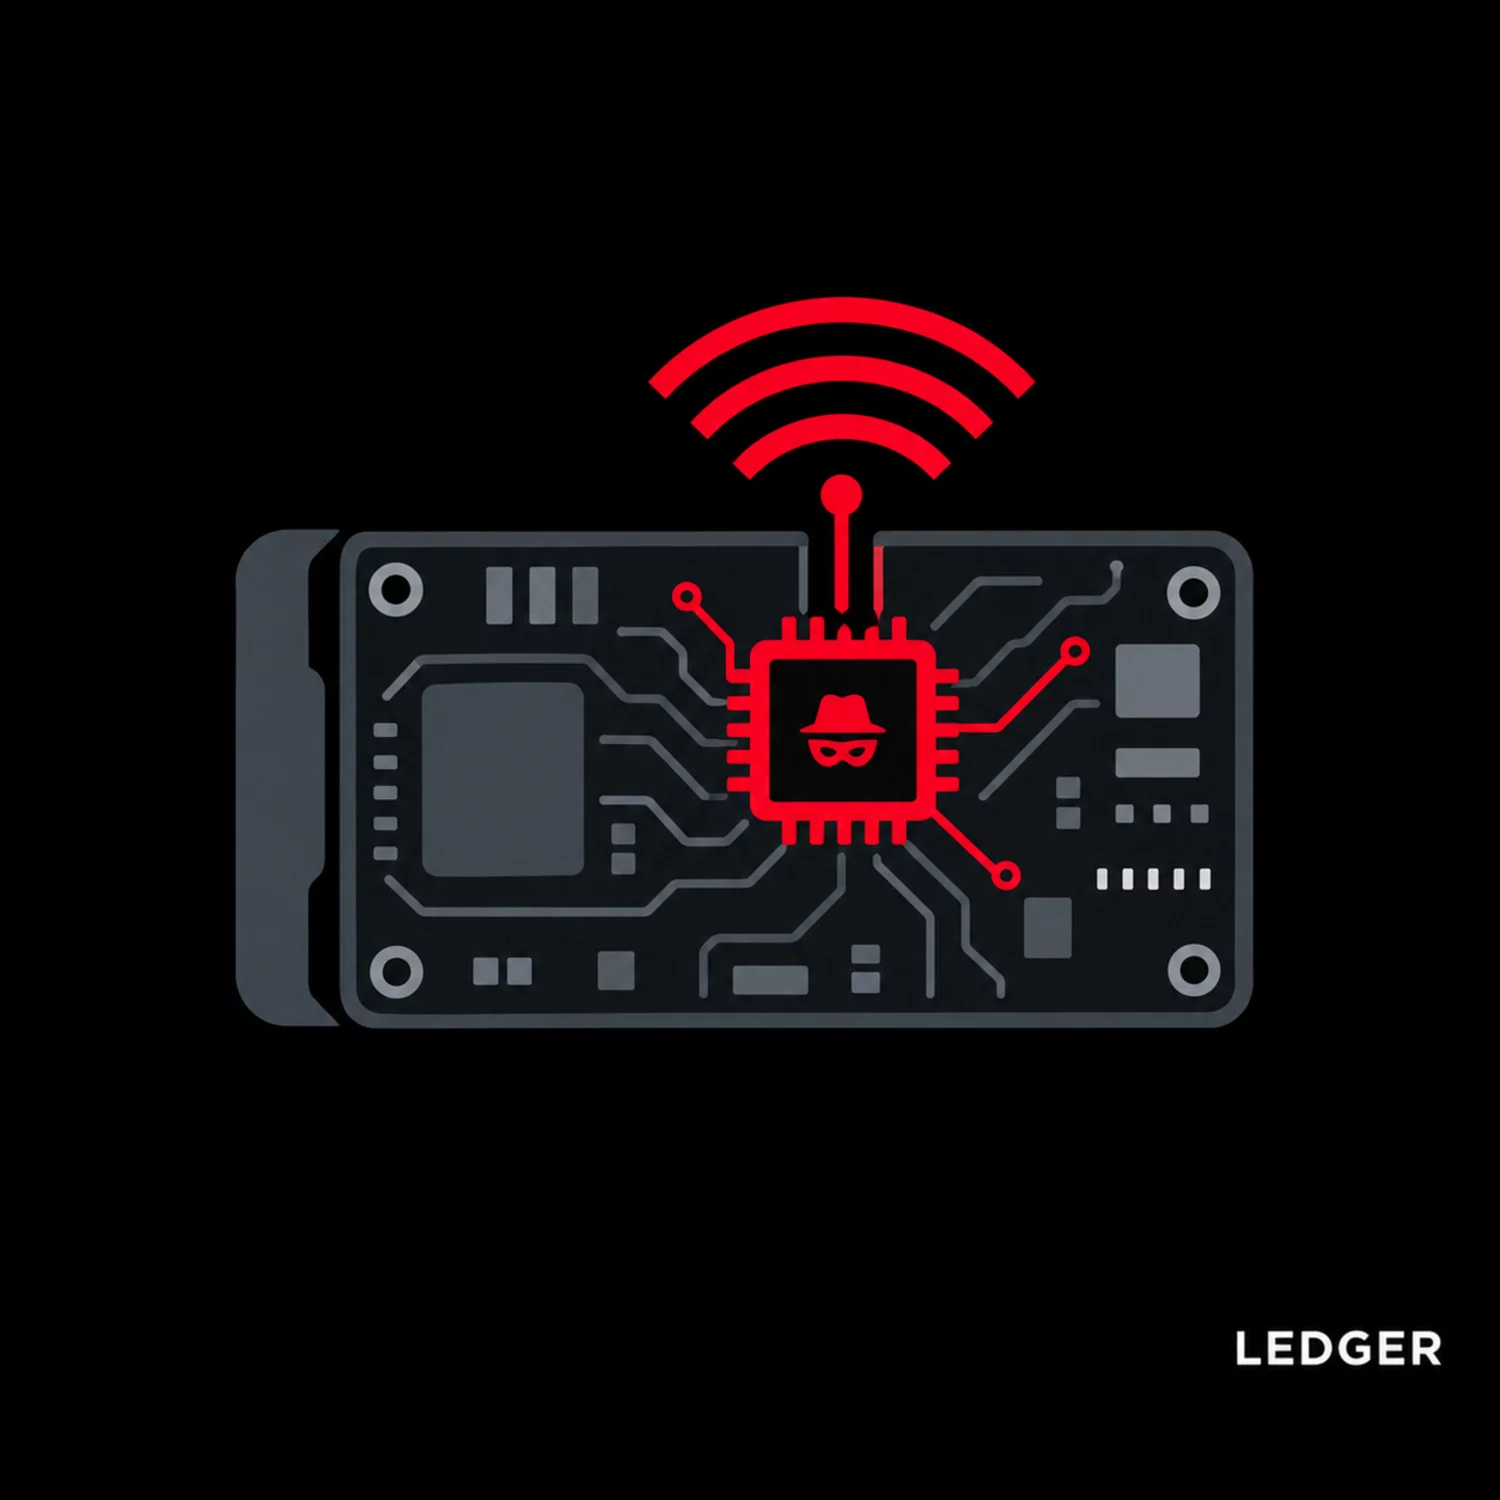
Detectan wallets manipuladas con chips falsos para drenar cripto
Descubrimiento e ingeniería inversa
El 12 de octubre de 2026, investigadores de la industria criptográfica documentaron la manipulación de hardware wallets Ledger que integra microcontroladores espía y módulos celulares para drenar criptomonedas. Yishi, fundador del fabricante OneKey, publicó el análisis técnico más detallado, basándose en investigaciones previas de Joe Grand y Tibane Labs. El estudio desglosa la ingeniería inversa aplicada a implantes capaces de interceptar las frases semilla proyectadas en pantalla sin romper el chip seguro de los dispositivos.
Mecanismo del ataque
El vector aprovecha el canal que conecta la memoria interna del dispositivo con la pantalla. Aunque el chip de seguridad genera las claves correctamente, un circuito pirata intercepta las palabras de recuperación en texto plano cuando se muestran y las envía por internet al atacante. Como el chip seguro sigue siendo original, la aplicación Ledger Live aprueba el dispositivo sin detectar la alteración física, ya que su verificación analiza el software pero no inspecciona las piezas electrónicas internas.
Confirmación y venta de CryptoBilis
Mark Karpelès, exdirector ejecutivo de Mt. Gox, confirmó la gravedad de la brecha tras analizar un dispositivo manipulado procedente de Malasia. Karpelès comprobó que el aparato contenía un implante oculto bajo la pantalla que enviaba la frase de recuperación por red celular. Además, reveló que el ataque coincidió con la venta no anunciada del revendedor autorizado CryptoBilis a un tercero en marzo de 2026, lo que pudo facilitar la intercepción de paquetes durante la distribución, aunque la relación causal no está confirmada.
Análisis on-chain y advertencias limitadas
AMLBot rastreó 258 wallets drenadas, observando que el 90% fueron financiadas después del 1 de junio de 2026, con una fecha mediana del 6 de agosto. Sin embargo, 98 de ellas (el 38%, que concentraban cerca del 46% del valor robado) ya estaban en uso antes del 11 de julio. Esto es relevante porque Ledger limitó su advertencia a quienes compraron a CryptoBilis en los últimos 90 días, una ventana que no cubre a todos los afectados.
Por su lado, el investigador FatManTerra señaló que los atacantes compraron CryptoBilis mediante una empresa china e impusieron un acuerdo de confidencialidad al propietario anterior para ocultar la operación. Esto indica que el problema no es solo la fecha de compra, sino si el dispositivo pasó por manos equivocadas en la cadena logística.
Medidas de la industria
Mientras los fabricantes evalúan flujos de configuración sin exposición visual de claves y mayores controles a distribuidores, la industria busca cerrar las brechas logísticas que amenazan la seguridad de la autocustodia a escala global. Este esfuerzo responde directamente a la manipulación de hardware wallets Ledger detectada en el Sudeste Asiático, buscando prevenir que los implantes físicos comprometan la integridad de los fondos en el futuro.
